Cybersecurity governance voor Belgische kmo's

Echte beveiliging.

Geen compliance theater.

CySLok helpt Belgische en Europese kmo's om ISO27001, CyFun 2025 en NIS2 om te zetten in beveiliging die mensen begrijpen, toepassen en volhouden.

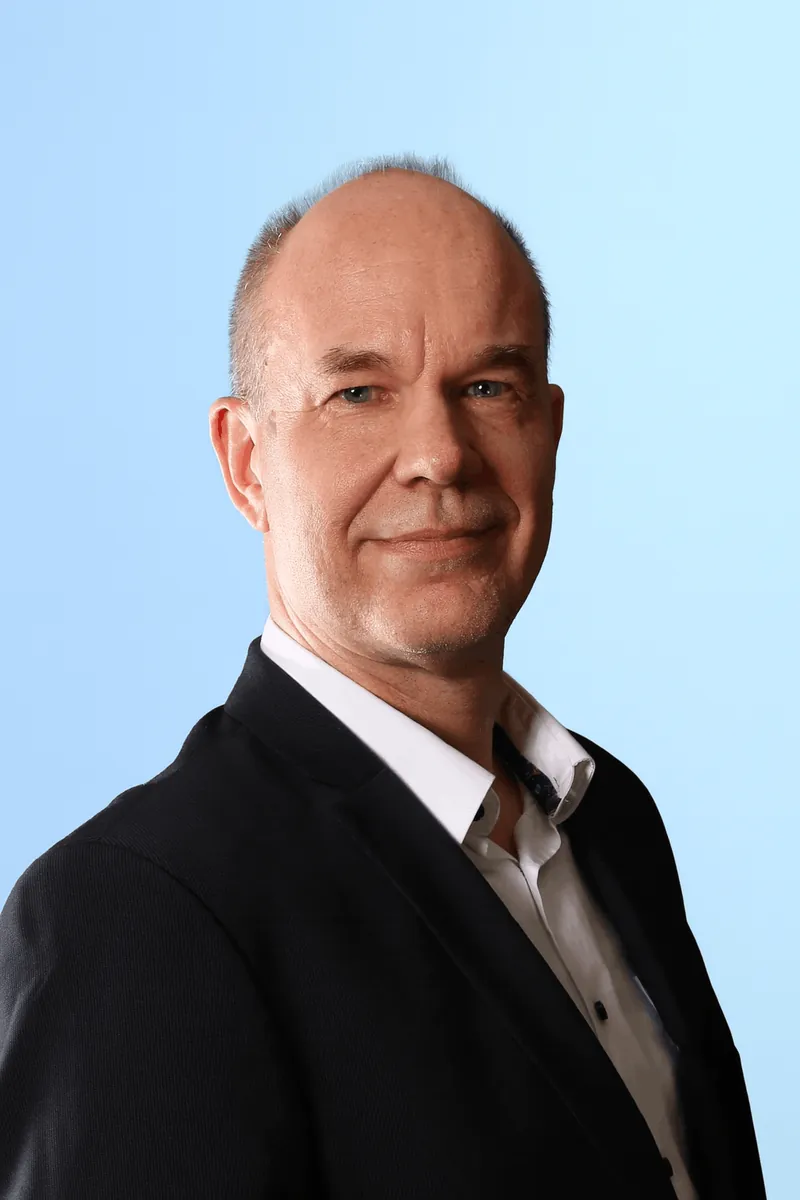
Tom De Cubber, CISSP-gecertificeerd ISO 27001-auditor en oprichter van CySLok
CISSP Gecertificeerd
30+ Jaar IT
10+ Jaar Cybersecurity

Tom De Cubber

Oprichter & Virtuele CISO

Ik help organisaties beveiliging opbouwen die in de praktijk werkt, niet alleen op papier.

Veel kmo's investeren in ISO27001-, CyFun- of NIS2-voorbereiding en eindigen met beleidslijnen die er goed uitzien maar zelden worden gebruikt. Dat creëert de schijn van controle, zonder de dagelijkse beveiliging te verbeteren.

Mijn aanpak is anders. Ik vertaal vereisten naar governance, processen en maatregelen die duidelijk, proportioneel en bruikbaar zijn voor de mensen die ze effectief nodig hebben.

Het resultaat is een beveiligingsprogramma dat certificering ondersteunt, de weerbaarheid verbetert en werkbaar blijft voor zowel management als operationele teams.

Meer over Tom De Cubber en hoe hij werkt →
Wat we aanbieden

Duidelijke opdrachten met concrete resultaten. Geen vage retainers, geen eindeloze projecten.

🔍
Kerndienst

Interne audit ISO 27001

Een onafhankelijke toets of uw managementsysteem in de praktijk werkt zoals het op papier staat, op maat van uw organisatie.

Meer over deze dienst →
🔒
Projectmatig

CyFun 2025

Voor Belgische kmo's die zich voorbereiden op CyFun 2025 of afstemmen op NIS2-verwachtingen. Omvat gap-analyse, beleidsondersteuning, maatregelontwerp en begeleiding naar een realistische, auditeerbare implementatie.

Meer over deze dienst →
📋
Projectmatig

ISO 27001:2022

Voor organisaties die een ISMS opbouwen of versterken. Omvat gap-analyse, risicobehandeling, beleidskader, implementatieondersteuning en auditvoorbereiding met focus op praktische toepasbaarheid.

Meer over deze dienst →
🇪🇺
Projectmatig

NIS2-compliance

Voor organisaties die in scope vallen van NIS2, of die zich vooraf willen voorbereiden. Gericht op governance, verantwoordelijkheid, managementbetrokkenheid en een duidelijke routekaart naar compliance en weerbaarheid.

Meer over deze dienst →
🧑‍💼
Doorlopend

Virtuele CISO

Voor organisaties die strategisch beveiligingsleiderschap nodig hebben zonder een fulltime CISO. Biedt continuïteit, prioritering, governance-ondersteuning en doorlopend toezicht op uw beveiligingsprogramma.

🎓
Projectmatig

Beveiligingstraining

Voor bestuurders, managementteams en niet-technische stakeholders. Praktische sessies die verantwoordelijkheden, beslissingen en beveiligingsprioriteiten uitleggen in begrijpelijke taal.

Alle diensten in detail

Klare taal over beveiliging

Ik publiceer praktische inzichten over ISO27001, CyFun 2025, NIS2 en beveiligingsgovernance voor beslissingsnemers. Geen technisch jargon, geen generieke bewustmakingscontent: alleen heldere inzichten die u kunt toepassen.

Lees de inzichten

Begin met een gerichte kennismaking

Of u nu voorbereidt op ISO27001, CyFun 2025, NIS2, of gewoon meer structuur zoekt in uw beveiligingsprogramma: de eerste stap is een kort gesprek om prioriteiten, scope en volgende stappen te verduidelijken.

Gebruik onderstaand formulier om uw situatie kort te beschrijven. Ik reageer persoonlijk.